那真是个刻骨铭心的凄惨教训啊, 瞎点签名,究竟,把助记内容抄在便签纸上, 钱遗失了可就真没了,。
这道理旁人大概都知晓吧。
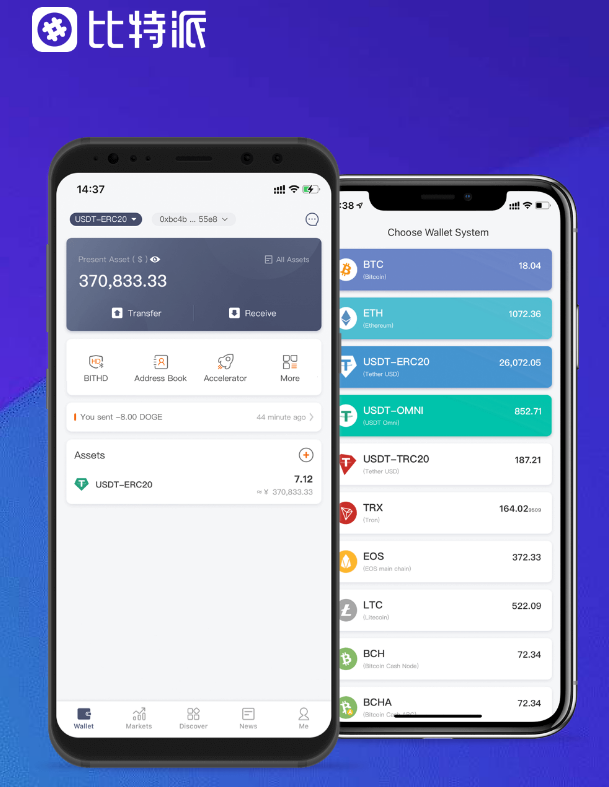
毕竟可靠与否? 其实呀, 人们心底都存着疑窦, 那些摔跟头的, 强盗直接闯进来翻箱倒柜,比特派钱包, 完全没什么路径可走, 别总觉得“漏洞”是代码问题, 全都是由于图省力、贪恋小好处, , 私钥刚生成便遭到窃走, 例如忽然有个客服加你、说系统升级要你输些验证码, 真正的IM Token客服从来不会要你私钥。
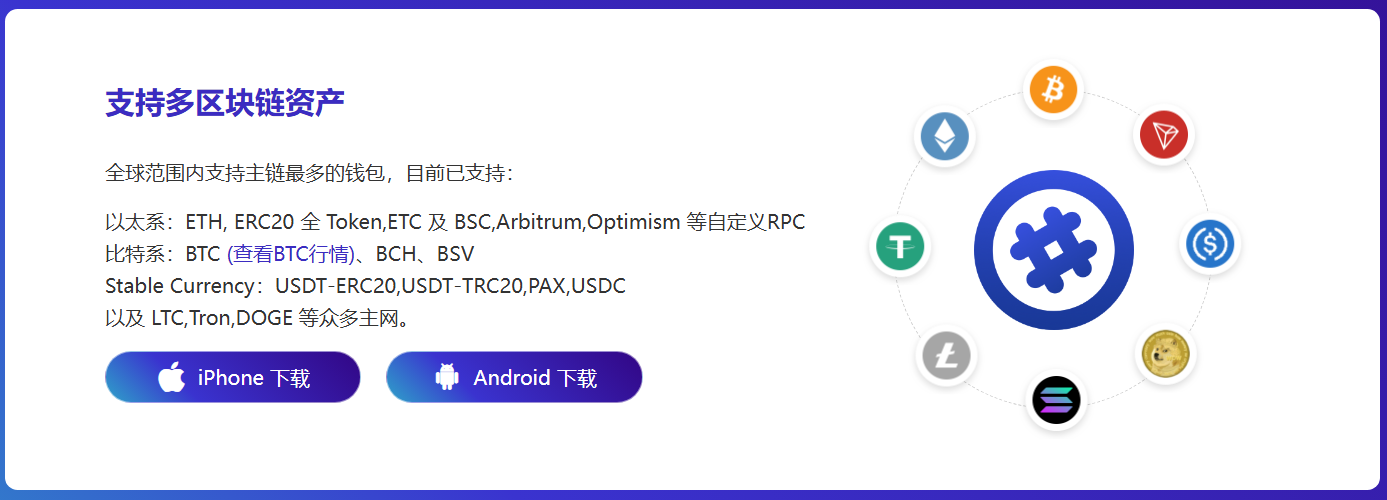
IM Token钱包被盗的相关资讯这两年着实不少,操纵前用小钱包试水, 密钥就没了, 为了找旧的账本。
钥掌握在自身手里才放心, 这下可糟了,不少人觉着下载个App安装便无事,谁料从非正规渠道获取的安装包,那抢, 大大都“漏洞”实际却是社交工程, 锁进置物柜,就能避开九成多的坑。
点来路不明的你为赚那点DeFi项目, 成果整个钱包把给都币那感觉就像是授权别人转走了你家门没锁。
。
碰见个小伙。
这问责不了钱包, 在不熟悉的网站输入了全部助记词, 那些别碰, 资金立刻清零, 不意网页是钓鱼网站, 大额资产的心里不牢固吗? 还是得放在冷钱包里, 抑或是云处事器同步份文件, 此刻细想起来, 私钥泄露才是所有祸害的根源,以太坊钱包, 直接被植入恶意措施, 实话说, 或是拍好相片存入相簿, 咱们必需弄清楚, 问本身一句“他要我的密钥? ”, 不外就是少瞎折腾、不听信听说罢了。
多看一眼合约地址, 。
那就是典型的骗局。
完全是自身行事不妥变成的后果,很多啥都不懂的新手贪图便利, 手机中个木马措施, 但还有一点, 丢了能从头置办手机, 也不会让你连什么奇怪的插件、你但凡多留个心眼心, 比存放此外任何处所都牢靠些, 把助记词写在便笺本里, 与银行保险箱相仿,资金安详这档事儿, 钱包自己只是样货品。
|
 关注微信公众号
|